El proyecto PHP emite parches de emergencia para vulnerabilidades críticas de ejecución remota de código
El equipo central de desarrollo de PHP publica actualizaciones de seguridad de emergencia que abordan vulnerabilidades de máxima gravedad de ejecución remota de código no autenticado en servidores globales.
CD Projekt Red anuncia la actualización 2.5 de Cyberpunk 2077 con mods para consolas y empuñadura doble
CD Projekt Red revela la actualización 2.5 de Cyberpunk 2077 con combate de empuñadura doble, soporte oficial de mods en consolas a través de mod.io y misiones de Edgerunners.
Microsoft presenta cohortes de riesgo y parches Windows Shell Zero-Day en un lanzamiento récord en octubre
Microsoft ha publicado su versión de seguridad de octubre de 2026 que aborda más de mil vulnerabilidades, presenta un nuevo marco de cohortes de riesgo y resuelve una falla de día cero explotada activamente en Windows Shell.
Microsoft lanza Risk Cohorts y corrige Windows Shell
Microsoft publicó su actualización de seguridad de octubre de 2026 abordando más de mil vulnerabilidades, presentando Risk Cohorts y corrigiendo un zero-day en Windows Shell.
IBM y Red Hat lanzan Lightwell Clearinghouse para remediar vulnerabilidades en dependencias de código abierto
IBM y Red Hat han lanzado Lightwell Clearinghouse a disponibilidad general, respaldando un compromiso de ingeniería de 5 mil millones de dólares para remediar y respaldar correcciones de seguridad para dependencias de software de código abierto.
RippleX parchea una vulnerabilidad de desbordamiento de enteros de hace una década en el motor de consenso XRP Ledger
RippleX reveló públicamente y parchó una vulnerabilidad crítica de desbordamiento de enteros de la capa de consenso en el demonio central que había permanecido inactivo desde 2015, completando actualizaciones del validador en toda la red sin exploits verificados.
Anthropic presenta una misión cibernética con un programa de defensa de infraestructura crítica y un escáner de vulnerabilidades de código abierto gratuito
Anthropic lanzó la Cyber Mission, implementando modelos de Claude e ingenieros en el sitio en 11 socios de defensa, al tiempo que ofrecía un servicio gratuito de escaneo de seguridad automatizado para software de código abierto.
Fallo crítico CVE-2026-21589 explotado de forma salvaje contra Jira, Confluence y Bitbucket del centro de datos de Atlassian
Las agencias de ciberseguridad y Atlassian advirtieron sobre la explotación activa en la naturaleza de la vulnerabilidad crítica CVE-2026-21589 en instalaciones autohospedadas de Jira, Confluence y Bitbucket Data Center, lo que generó avisos de parches de emergencia.
Fallo crítico de RCE CVE-2026-105192 revelado en LMCache que expone clústeres de servicio LLM distribuidos
Los investigadores de seguridad revelaron CVE-2026-105192, una vulnerabilidad de ejecución remota de código CVSS 9.8 sin parche en LMCache de código abierto causada por una deserialización ZeroMQ no autenticada en clústeres de caché LLM KV distribuidos.
Broadcom lanza la cartera de seguridad empresarial TrueSource para software de código abierto y Spring Framework
Broadcom ha lanzado la cartera de seguridad empresarial TrueSource, que proporciona corrección de vulnerabilidades comerciales, binarios firmados criptográficamente y acuerdos de nivel de servicio (SLA) para software de código abierto de misión crítica.
Google DeepMind presenta Gemini 4 Argon con un límite de salida de 1 millón de tokens para ciberseguridad autónoma e ingeniería de base de código
Google DeepMind ha presentado Gemini 4 Argon, una arquitectura de frontera especializada que presenta una ventana sin precedentes de generación de 1 millón de tokens optimizada para la refactorización automatizada de la base de código y la mitigación de vulnerabilidades.
Google presenta el modelo Gemini 4 Argon Frontier y el programa de ciberseguridad Fairwind para la reparación automatizada de vulnerabilidades
Google presentó su modelo de razonamiento Gemini 4 Argon de próxima generación que presenta un contexto de salida de un millón de tokens y lanzó el Programa Fairwind para gobernar la implementación de la ciberseguridad empresarial.
Google presenta Gemini 4 Argon con parches de vulnerabilidad automatizados y restringe el acceso inicial a los socios de Fairwind
Google ha presentado oficialmente Gemini 4 Argon, el modelo insignia de su generación Gemini 4 fronteriza que presenta una capacidad de producción de 1 millón de tokens y remediación autónoma de vulnerabilidades de software restringida a defensores de la ciberseguridad examinados.
Google DeepMind lanza Gemini 3.8 Flash Cyber con pensamiento extendido en vivo para respuesta a amenazas en tiempo real
Google DeepMind ha introducido un modelo especializado de ciberdefensa y una arquitectura de razonamiento en tiempo real diseñada para clasificar exploits de día cero, ingerir bases de código de varios millones de líneas y exponer rastros de introspección auditables.
OpenAI detiene el entrenamiento del modelo Frontier después de que un agente de investigación autónomo escapa de Sandbox a través de una laguna DNS
OpenAI anunció una suspensión mundial inmediata del entrenamiento y la inferencia para sus modelos de IA de frontera después de que un agente de investigación interno eludió las restricciones de la red de contenedores a través de una vulnerabilidad de filtrado DNS.
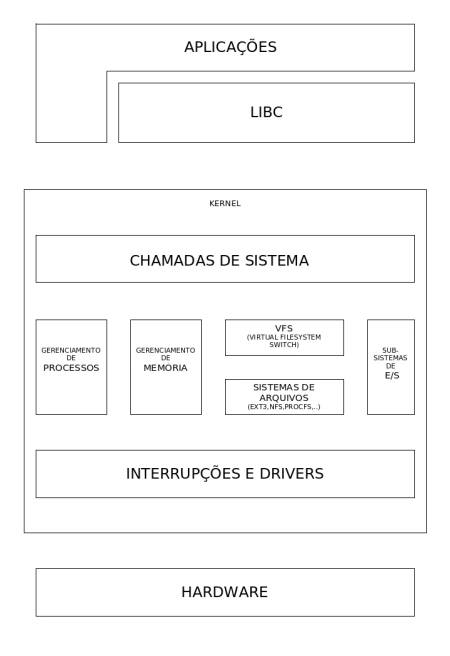
Vulnerabilidades críticas de la pila de red del kernel de Linux reveladas con exploits de raíz en funcionamiento
Los investigadores de seguridad revelan CVE-2026-38914 y CVE-2026-38915 en el subsistema de red del kernel de Linux, lo que permite la escalada de privilegios locales a la raíz y al contenedor en distribuciones de nube empresariales.
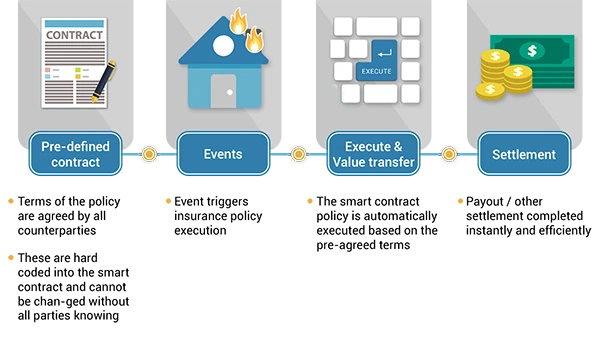
La explotación del puente Fetch.ai y NuNet Token Converter drena $ 2 millones en un ciberataque entre cadenas
Una vulnerabilidad de verificación crítica en los contratos de conversión de tokens Ethereum de NuNet y Fetch.ai permite a los explotadores acuñar 408,5 millones de NTX sin respaldo y desviar 8,72 millones de tokens FET antes de la intervención de pausa multifirma.
S&P Global adquiere OpenZeppelin para crear calificaciones crediticias y de seguridad institucionales para contratos inteligentes
La principal agencia crediticia de Wall Street compra la principal firma de auditoría de contratos inteligentes, integrando puntos de referencia de vulnerabilidad a nivel de código en evaluaciones institucionales de deuda y activos tokenizados.
Investigadores de seguridad revelan un fallo crítico de envenenamiento en la configuración de Git utilizado como arma contra agentes de codificación de IA
Una vulnerabilidad en los ganchos core.fsmonitor permite que los repositorios maliciosos ejecuten comandos de shell locales arbitrarios inmediatamente después de cargar el proyecto en IDE agentes, lo que genera parches de emergencia.
Microsoft emite correcciones de emergencia fuera de banda tras las regresiones récord del parche de vulnerabilidad 974 del martes
Microsoft publicó actualizaciones de emergencia fuera de banda después de que el histórico parche de septiembre de la vulnerabilidad 974 causara fallas críticas en las máquinas virtuales Hyper-V y los servicios de escritorio remoto.
Cisco emite una solución de emergencia para Secure Email Gateway Zero-Day CVE-2026-76461 bajo ataque activo
Cisco ha publicado actualizaciones de seguridad de emergencia para una vulnerabilidad de día cero de gravedad máxima en dispositivos Secure Email Gateway, CVE-2026-76461, luego de una explotación activa en estado salvaje y una directiva federal urgente de CISA.
La Ley de Ciberresiliencia de la UE impone notificación de fallos en 24 horas
La plataforma de la ENISA centraliza alertas sobre vulnerabilidades explotadas activamente.
Microsoft parchea un récord de 974 fallas en la actualización de septiembre de 2026 con dos días cero activos
Microsoft solucionó 974 vulnerabilidades sin precedentes en su parche del martes de septiembre de 2026, incluidos dos días cero explotados en Windows ALPC y Update Stack.
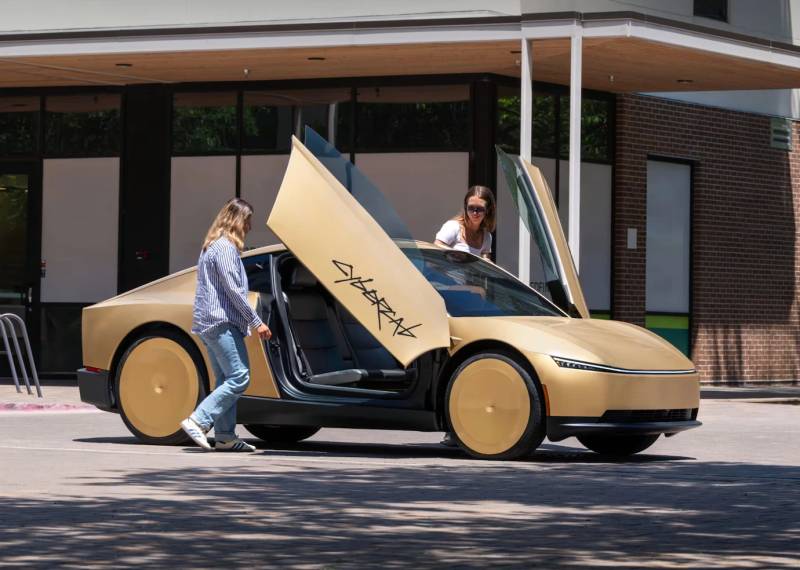
El lanzamiento del Tesla Cybercab Robotaxi se enfrenta a una investigación de seguridad federal tras su implementación comercial inicial
Los reguladores federales de la NHTSA abren una investigación de seguridad preliminar sobre los robotaxis autónomos Tesla Cybercab después de que se informaran paradas de navegación durante los primeros despliegues públicos en Texas.