CD Projekt Red kündigt Update 2.5 für Cyberpunk 2077 mit Konsolen-Mods und beidhändigem Kampf an
CD Projekt Red enthüllt Update 2.5 für Cyberpunk 2077 mit beidhändigem Pistolenkampf, offizieller Konsolen-Modding-Unterstützung via mod.io und Quests für Edgerunners.
Anthropic gewährt Frontier Safety Evaluators Zugriff auf Mitarbeiterebene zur Prüfung fortgeschrittener Claude-Modelle
Anthropic schließt beispiellose Vereinbarungen ab, die unabhängigen externen Gutachtern umfassenden internen Zugriff auf die Prüfung von KI-Modellen für biologische und Cyber-Risiken gewähren.
Anthropic stellt Cyber-Mission mit Programm zur Verteidigung kritischer Infrastrukturen und kostenlosem Open-Source-Schwachstellenscanner vor
Anthropic startete die Cyber Mission, indem sie Claude-Modelle und Ingenieure vor Ort bei 11 Verteidigungspartnern einsetzte und gleichzeitig einen kostenlosen automatisierten Sicherheitsscan-Dienst für Open-Source-Software anbot.
Kritischer Fehler CVE-2026-21589, der gegen Atlassian Data Center Jira, Confluence und Bitbucket ausgenutzt wird
Cybersicherheitsbehörden und Atlassian warnten vor der aktiven Ausnutzung der kritischen Schwachstelle CVE-2026-21589 in selbstgehosteten Installationen von Jira, Confluence und Bitbucket Data Center und führten zu Notfall-Patch-Hinweisen.
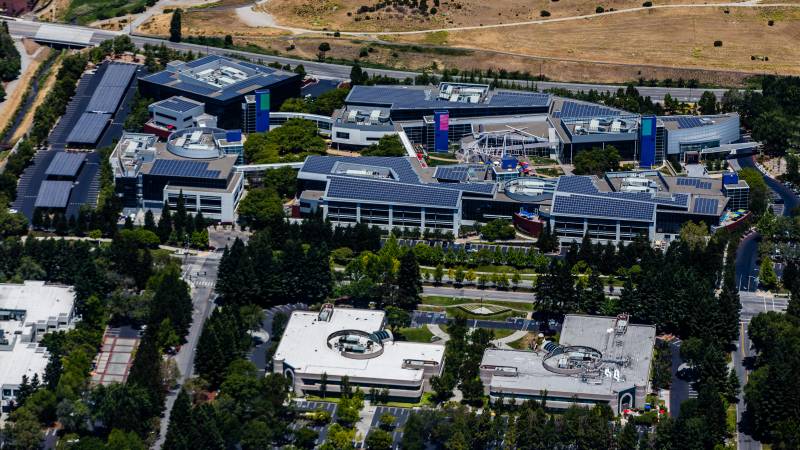
Google DeepMind stellt Gemini 4 Argon mit einem Ausgabelimit von 1 Million Token für autonome Cybersicherheit und Codebase Engineering vor
Google DeepMind hat Gemini 4 Argon eingeführt, eine spezialisierte Frontier-Architektur mit einem beispiellosen 1-Millionen-Token-Generierungsfenster, das für automatisiertes Codebase-Refactoring und Schwachstellenminderung optimiert ist.
Google stellt Gemini 4 Argon Frontier Model und Fairwind Cybersecurity-Programm für die automatisierte Schwachstellenbehebung vor
Google stellte sein Gemini 4 Argon-Argumentationsmodell der nächsten Generation mit einem Ausgabekontext von einer Million Token vor und startete das Fairwind-Programm zur Steuerung der Cybersicherheitsbereitstellung in Unternehmen.
Google stellt Gemini 4 Argon mit automatisiertem Schwachstellen-Patching vor und schränkt den Erstzugriff auf Fairwind-Partner ein
Google hat Gemini 4 Argon offiziell vorgestellt, das Flaggschiffmodell seiner Gemini 4 Frontier-Generation mit einer Ausgabekapazität von 1 Million Token und autonomer Behebung von Software-Schwachstellen, die auf geprüfte Cybersicherheitsverteidiger beschränkt ist.
Google DeepMind veröffentlicht Gemini 3.8 Flash Cyber mit Live Extended Thinking für Echtzeit-Bedrohungsreaktion
Google DeepMind hat ein spezielles Cyber-Abwehrmodell und eine Echtzeit-Argumentationsarchitektur eingeführt, die darauf ausgelegt ist, Zero-Day-Exploits zu selektieren, Codebasen mit mehreren Millionen Zeilen aufzunehmen und überprüfbare Introspektionsspuren aufzudecken.
Anthropic bringt Claude Sonnet 5.5 auf den Markt und beschreibt Grenzsicherheitsaudits gegen Cyber-Missbrauch
Anthropic hat Claude Sonnet 5.5 offiziell veröffentlicht und bietet Frontier Reasoning Parity bei einer Kostenreduzierung von 60 Prozent sowie umfassende Sicherheitsaudits, die proaktive Abwehrmaßnahmen gegen automatisierte Cyber-Ausbeutung dokumentieren.
Fetch.ai und NuNet Token Converter Bridge Exploit verschlingen 2 Millionen US-Dollar durch kettenübergreifenden Cyberangriff
Eine kritische Verifizierungsschwachstelle in den Ethereum-Token-Konverterverträgen von NuNet und Fetch.ai ermöglicht es Angreifern, 408,5 Millionen nicht gesicherte NTX zu prägen und 8,72 Millionen FET-Token abzuschöpfen, bevor eine Multisig-Pause eingreift.
Microsoft veröffentlicht Notfall-Out-of-Band-Korrekturen nach Regressionen des Record 974-Vulnerability Patch Tuesday
Microsoft hat Notfall-Out-of-Band-Updates veröffentlicht, nachdem die historische Sicherheitslücke 974 am September-Patchdienstag zu kritischen Ausfällen in virtuellen Hyper-V-Maschinen und Remotedesktopdiensten geführt hatte.
Revolut ist nach italienischem Domain-Spoofing von einem gezielten Angriff auf 680 vermögende Konten betroffen
Revolut untersucht einen raffinierten Verstoß gegen 680 vermögende Konten, nachdem Hacker legitime Domains der italienischen Regierung ausgenutzt hatten, um ein Lösegeld in Höhe von 3 Millionen US-Dollar zu fordern.
Revolut legt Verstoß gegen Kundendaten offen, der durch betrügerische rechtliche Anfragen der Regierung inszeniert wurde
Cyberkriminelle exfiltrieren Revolut-Kundendaten, indem sie Notfalldatenanfragen der Strafverfolgungsbehörden fälschen, Erpressungsdrohungen auslösen und eine branchenweite Überprüfung der legalen Portalauthentifizierung durchführen.
Angreifer missbrauchen Claude AI, um fest codierte Geheimnisse aus 1,8 Millionen Android-Apps zu extrahieren
Cyber-Angreifer automatisieren groß angelegte Binäranalysen mithilfe der Claude-API von Anthropic und nutzen LLM-Argumentation als Waffe, um über 42.000 Live-Cloud-Anmeldeinformationen aus 1,8 Millionen Android-Anwendungen zu sammeln.
ClickFix Social Engineering greift Viruswelle an und verleitet Benutzer dazu, bösartiges PowerShell unter Windows und macOS auszuführen
Cybersicherheitsforscher haben eine virale Welle von ClickFix-Social-Engineering-Kampagnen aufgedeckt, die gefälschte Browserdialoge nutzen, um Benutzer dazu zu verleiten, bösartige Skripte unter Windows und macOS auszuführen.
EU Cyber Resilience Act erzwingt 24-Stunden-Meldepflicht für Sicherheitslücken
Die zentrale SRP-Plattform der ENISA nimmt den operativen Betrieb auf.
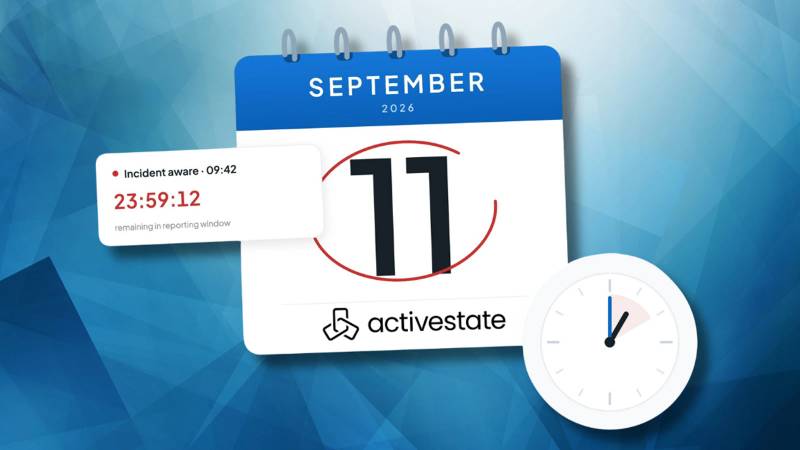
Das EU-Cyber-Resilience-Gesetz erzwingt ab dem 11. September eine obligatorische 24-Stunden-Zero-Day-Berichterstattung
Artikel 14 des EU Cyber Resilience Act tritt am 11. September in Kraft und schreibt vor, dass Hardware- und Softwareanbieter aktiv ausgenutzte Zero-Day-Angriffe innerhalb von 24 Stunden an die ENISA melden müssen.
Google warnt vor Hackern, die autonome Multi-Agenten-KI in Cyberangriffen einsetzen
Erkenntnisse von Google Threat Intelligence belegen, dass hochentwickelte Angreifer Aufklärung, Triage und Exploit-Anpassung an autonome KI-Agenten delegieren.
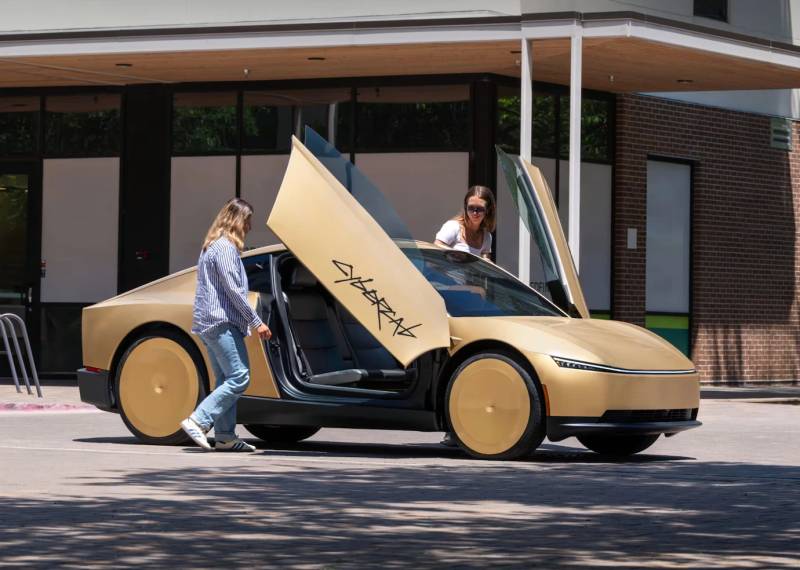
Die Einführung des Tesla Cybercab Robotaxi steht nach dem ersten kommerziellen Einsatz vor einer Sicherheitsuntersuchung des Bundes
Die Bundesaufsichtsbehörde NHTSA leitet eine vorläufige Sicherheitsuntersuchung zum autonomen Tesla Cybercab-Robotertaxi ein, nachdem bei frühen öffentlichen Einsätzen in Texas über Navigationsstörungen berichtet wurde.
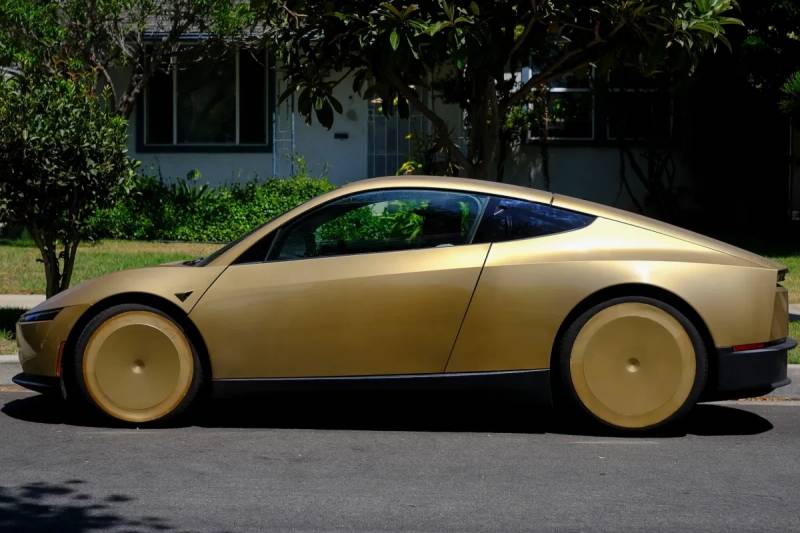
NHTSA leitet nach ersten kommerziellen Tests Untersuchung von Sicherheitsmängeln bei Tesla Cybercab ein
Die Bundesbehörden für Straßenverkehrssicherheit haben eine formelle vorläufige Bewertung des lenklosen Cybercab-Robotertaxi von Tesla eingeleitet, nachdem es bei frühen städtischen Pilotprogrammen zu unerwarteten Betriebsvorfällen gekommen war.
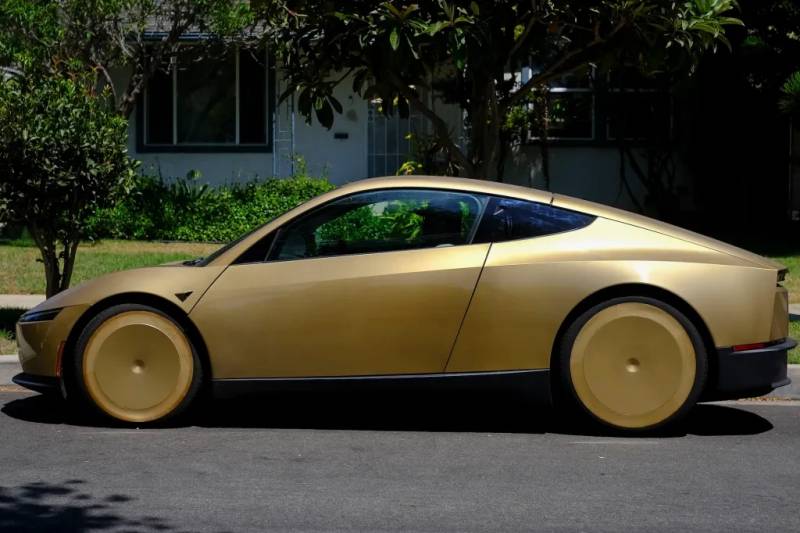
NHTSA leitet bundesstaatliche Untersuchung zum Einsatz von Tesla-Cybercabs wegen mangelnder Fahrerkontrolle ein
Bundesbehörden für Verkehrssicherheit leiten eine offizielle Untersuchung des kommerziellen Betriebs in Texas ein und prüfen den Verzicht auf manuelle Lenkräder, Pedale und Seitenspiegel.
OpenAI stellt GPT-6 Astra mit Browser Action Agents und Daybreak Cyber Framework vor
Die Veröffentlichung verschiebt Grenzmodelle in die direkte autonome Browserausführung und finanziert gleichzeitig ein milliardenschweres Cybersicherheitskonsortium für Verteidiger kritischer Infrastrukturen.
Google veröffentlicht Gemini 3.8 Flash und Flash Cyber mit speziellen Sicherheitsbewertungen
Google brachte am 2. September 2026 Gemini 3.8 Flash und Gemini 3.8 Flash Cyber auf den Markt und kombiniert kostengünstige Agentenlösungen mit einem eingeschränkten Cyberabwehrmodell für verifizierte Betreuer kritischer Infrastrukturen.
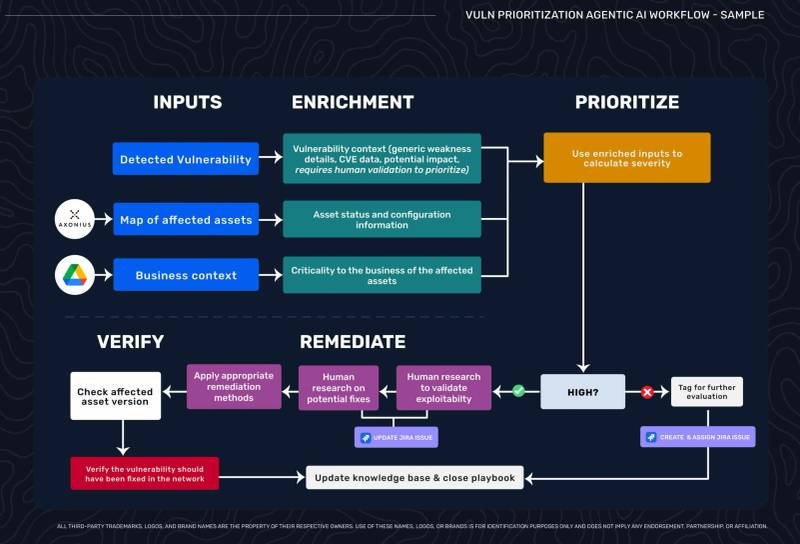
Visa verwandelt die KI-Cyberverteidigung in einen Abhilfe-Workflow
Visa treibt die KI-Cyberverteidigung von der Entdeckung zur validierten Behebung voran und erweitert gleichzeitig seine Bank-KI-Tools. Im Fintech-Bereich geht es mittlerweile sowohl um Vertrauensabläufe als auch um Zahlungsströme.